Bienvenido! - Willkommen! - Welcome!

Bitácora Técnica de Tux&Cía., Santa Cruz de la Sierra, BO
Bitácora Central: Tux&Cía.
Bitácora de Información Avanzada: Tux&Cía.-Información
May the source be with you!

Friday, April 4, 2008

Play on Linux!

Si eres un jugador ávido, probablemente tienes una instalación paralela de Windows XP a una distribución de Linux como dual boot, porgque la mayoría de los nuevos juegos corren sobre Windows.
Pero qué pasaría si podrías correr esos juegos sobre Linux?
PlayOnLinux es un front end con un guión open source en Python que te ayuda a instalar y jugar montones de juegos -"sólo para Windows" y otros más.

Thursday, April 3, 2008

Bichos virtuales

A todo lo que estamos expuestos en el mundo de internet:
  • Agentes espías-spybots
  • Gusanos propagados por correo-mail worms
  • Gusanos de Internet-internet worms
  • Herramientas de riesgo-risktools
  • Herramientas de corsarios informáticos-hacktools
  • Ladrones de contraseñas-passwords stealers
  • Marcadores automáticos-dialers
  • Programas de broma-jokes
  • Falsas alarmas-hoax
  • Propaganda
  • Puertas traseras-backdoors
  • guiones maliciosos-malware scripts
  • Software espía-spyware
  • Troyanos-troyans
  • Virus de correo-mail virus
  • Virus de red 'igual a igual'-peer to peer virus
  • Virus de archivos-file virus
  • Virus macro-macro virus
  • Virus polimórficos-polimorph virus
  • Virus sigilosos-stealth virus
  • Virus sin cuerpo-bodyless virus
  • Virus con guiones-script virus
  • Virus de Office-Office virus
  • Otro software de código malicioso-another malicious software

Wednesday, April 2, 2008

Navegación con cursor

Caret navigation en Flock, Firefox, Seamonkey
Apretas F7 para activarla.
Permite un modo más acostumbrado de navegación, similar a la navegación con el ratón.
Si no usas productos de la Fundación Mozilla / Gecko, espera a que los ingenieros de M$ se les ocurra copiarla en Internet Explorer 8.0, darle un nombre rimbombante y protegerla con derechos de autor
Es un tipo de navegación con teclado que usa las teclas comunes de navegación en una aplicación, pero en el navegador.
Ver otros tipos de navegación:

Protocolos de internet en el CERN

Map of the TCP/IP test network in January 1982
(click para ampliar)
La historia de los protocolos por Ben Segal, a partir del prototipo (1990-1991) de una tecnología para ordenadores en una red de investigación nuclear europea, luego totalmente aceptado a nivel mundial (1993-1994) como la World Wide Web, creada por Tim Berners Lee en el CERN.

The Web and CERN

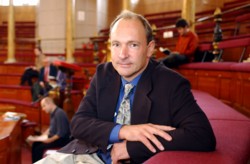
Tim Berners Lee
Había una vez un bit...
The history of Internet

Aquí un filme de alta definición [para ADSL con tasas de transferencia >256 kbit/s!] con Ben Segal de guía, físico que fomentó en el CERN, Suiza (Centre Européen pour la Recherche Nucléaire) el desarrollo de un proyecto que hoy conocemos como la World Wide Web a cargo de Tim Berners Lee, considerado el inventor de la Web. Más del CERN y de su Webcast y del autor del video

Tuesday, April 1, 2008

teepee or wigwam?

Linux is like a wigwam:

cannot blow down,
admits of a fire inside,
no Windows,
no Gates,
Apache inside.

MSN cleaner

Información para usuarios de mensajería instantánea

Método de propagación de malware
La propagación de malware mediante programas de
mensajería instantánea como Msn Messenger, cada
día toma más fuerza.
Como en la mayoría de los casos, se engaña al usuario
para que descargue un archivo, haciéndole creer algo contrario a
su verdadero fin, el cual es introducir en el sistema el archivo
nocivo, a esto se le conoce como Ingeniería Social

El mensaje que invita al usuario a aceptar la descarga de un archivo se envía en frases como "jajajaja recuerda cuando tuviste el pelo asi", "Esta es la foto nuestra que voy a poner en MySpace" o "Wanna see the pics from my vacation". El archivo enviado por el equipo infectado está comprimido en formato '.zip' o '.rar'

Las empresas de seguridad recomiendan a los usuarios de Messenger prudencia a la hora de descargar archivos que les envíen sus contactos. Antes de hacerlo, lo mejor es comprobar que la otra persona realmente quería enviar el fichero, y si no es así explicarle que puede haber resultado infectado para que pueda aplicar alguna de las soluciones de desinfección que están disponibles en la red.

Una vez que el archivo es ejecutado, el malware busca la lista de contactos de Msn Messenger que el usuario tiene en el sistema, para enviar el mismo mensaje o similar a los contactos que estén conectados en ese momento. El contacto, si no está debidamente informado leerá el mensaje y descargará el archivo nocivo, ya que es de parte de uno de sus contactos y da por sentado de que es seguro.

Virus que se distribuye por MSN asalta a españoles y latinoamericanos